
El Perú registró 42,980 delitos informáticos durante 2025, según el Anuario Estadístico del Ministerio Público, una cifra que evidencia la importancia de fortalecer la seguridad digital en un país donde cada vez más actividades dependen de sistemas conectados a internet.
A este panorama se suman las 586 alertas de seguridad digital gestionadas por el Centro Nacional de Seguridad Digital (CNSD) hasta el 2 de septiembre de 2026, de acuerdo con cifras del tablero de indicadores de transformación digital de la Presidencia del Consejo de Ministros (PCM).
El riesgo adquiere especial relevancia para sectores como energía, banca y salud, cuyos sistemas informáticos permiten mantener operaciones esenciales para la población y la actividad económica.
Lee: ¿Qué hacer durante un sismo? EsSalud explica cómo auxiliar a heridos y preparar tu mochila
¿Qué pasaría si un ciberataque afecta la energía, la banca o los hospitales?
Un ataque informático contra infraestructura crítica puede ocasionar consecuencias que van más allá de la pérdida de datos personales o la interrupción de una página web.
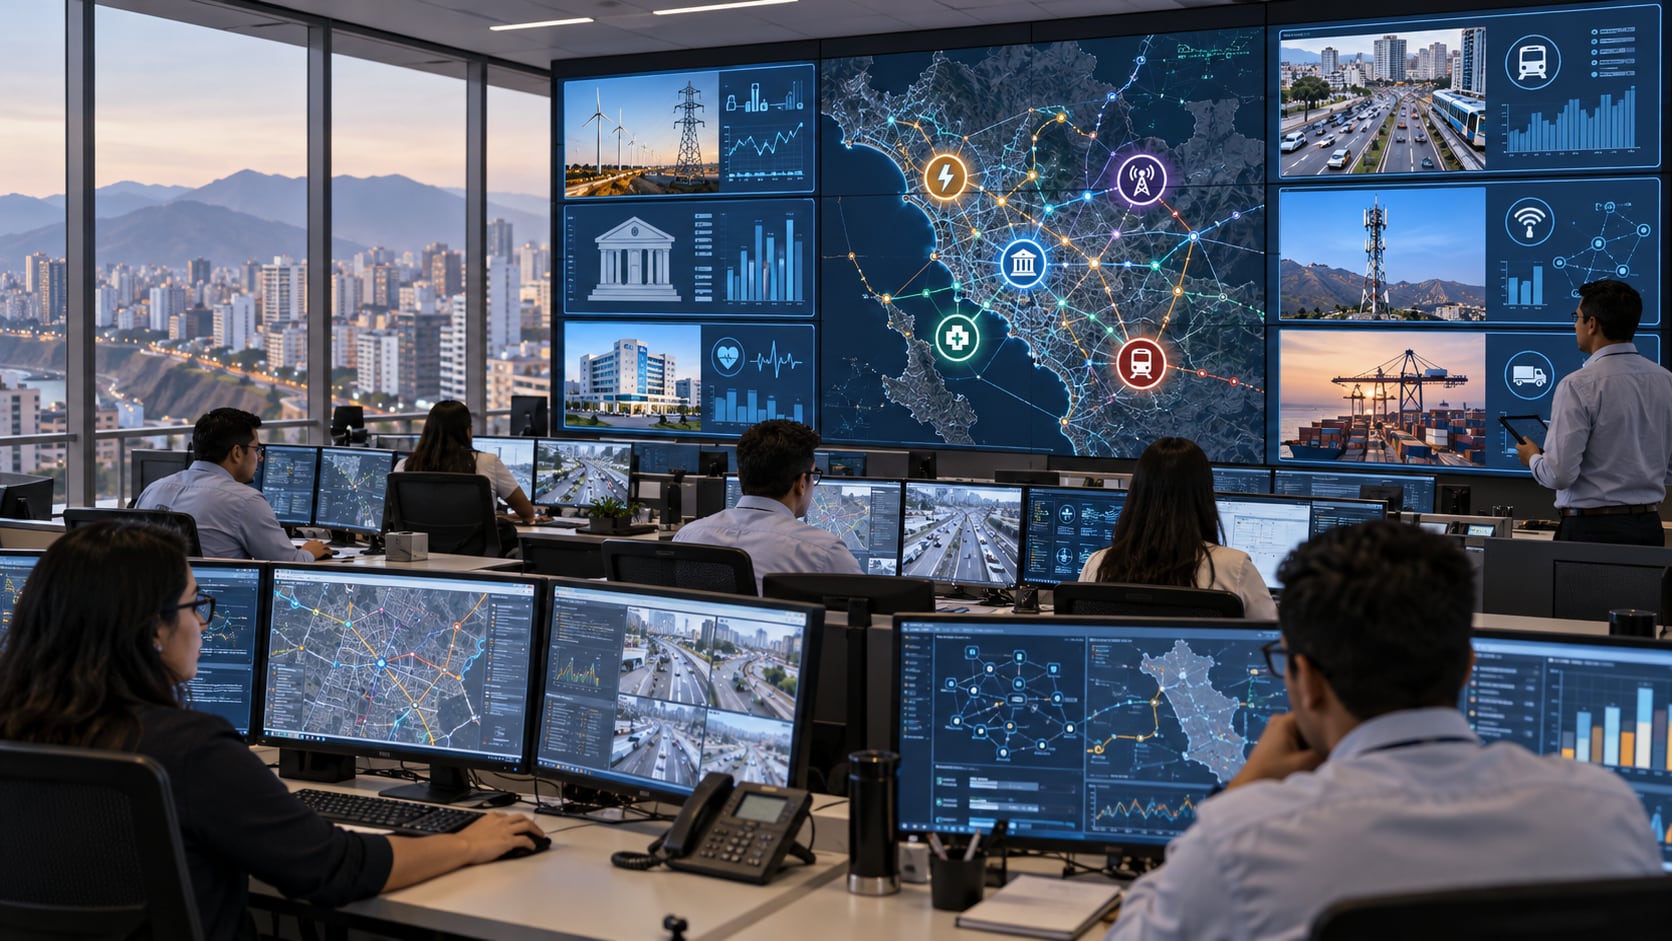
Una alerta técnica del Centro Nacional de Seguridad Digital identifica como infraestructura crítica los sistemas vinculados con el suministro de energía, agua, telecomunicaciones, transporte, salud y servicios financieros.
Debido a que estos sectores están interconectados, una interrupción importante en uno de ellos podría afectar el funcionamiento de otros servicios.
Por ejemplo, una falla prolongada en las telecomunicaciones podría dificultar determinadas operaciones bancarias, mientras que la indisponibilidad de sistemas digitales en establecimientos de salud podría afectar procesos administrativos o asistenciales.
Estos escenarios representan riesgos potenciales y no significan que se haya producido un ataque simultáneo contra esos sectores en el Perú.
Lee: Emprendimiento femenino en Perú: seis consejos para iniciar un negocio rentable
Especialista advierte sobre el riesgo de un “apagón digital” en Perú
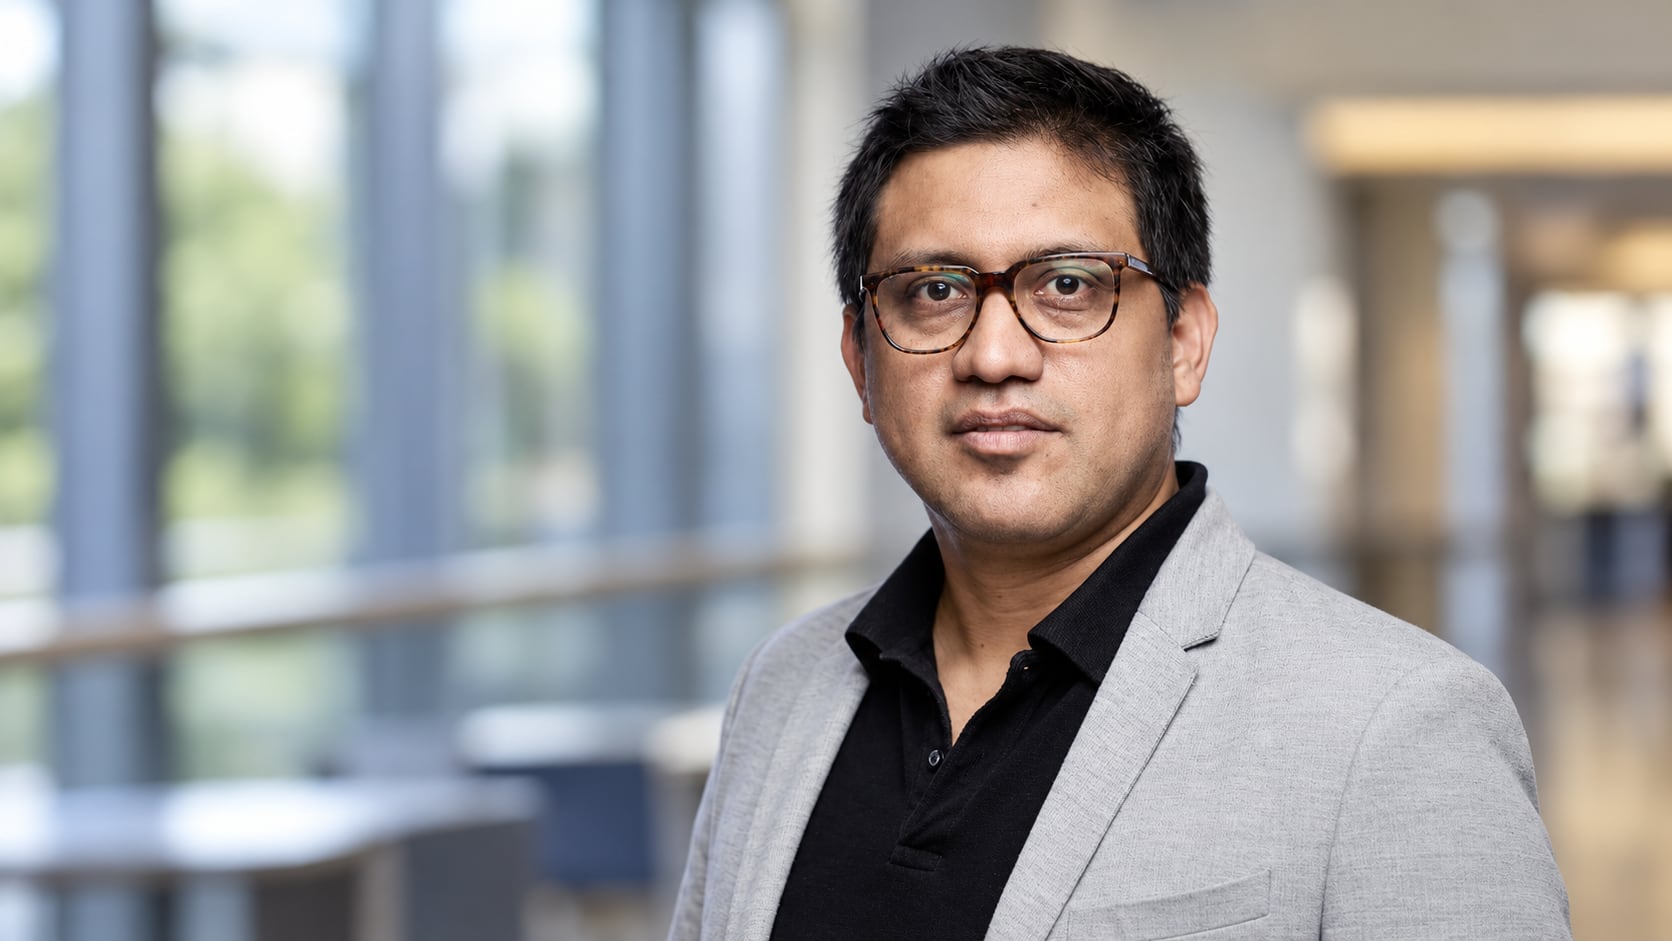
Freddy Linares Torres, profesor de la Universidad del Pacífico, considera que el país todavía enfrenta dificultades para responder a amenazas informáticas de gran escala, especialmente por la necesidad de modernizar sistemas tecnológicos de diversas entidades públicas.
“El principal riesgo ya no es únicamente el robo o la alteración de datos: un ataque puede además comprometer la capacidad operativa de instituciones y como consecuencia los servicios de los que depende la ciudadanía”, advirtió.
El investigador señala que una afectación simultánea de sectores esenciales podría ocasionar un “apagón digital”, entendido como un escenario de interrupciones tecnológicas con consecuencias directas sobre actividades cotidianas y económicas.
Este término describe un riesgo planteado por el especialista, no un evento ocurrido ni una alerta sobre un ciberataque inminente.
Lee: Incendios forestales en Perú: por qué el fuego se propaga más rápido y qué medidas ayudan a prevenirlo
Banca digital: SBS exige planes de recuperación ante interrupciones
En el sector financiero, la Superintendencia de Banca, Seguros y AFP (SBS) ha establecido medidas para fortalecer la continuidad operativa de los canales digitales.
Mediante la Resolución SBS N.º 0814-2025, el regulador dispuso que los servicios de transferencias, pagos interoperables, pago de planillas y pagos a proveedores cuenten con estrategias y planes de recuperación.
Las disposiciones contemplan plazos máximos de recuperación de tres o cinco horas, según las características de las empresas supervisadas, para determinadas interrupciones de servicios digitales dentro del horario establecido por la regulación.
También se exige que las entidades financieras prueben periódicamente sus planes y comuniquen a sus usuarios los canales alternativos disponibles cuando ocurran interrupciones.
Estas medidas buscan reducir las consecuencias de fallas tecnológicas que podrían limitar el acceso a servicios financieros utilizados diariamente por personas y empresas.
Lee: Iluminan de color rosado el Hospital de Sullana en el marco de la lucha contra el cáncer
Perú cuenta con una red de 424 entidades para responder a incidentes digitales
Frente a amenazas informáticas que pueden atravesar fronteras y comprometer a distintas organizaciones, Freddy Linares Torres considera que la protección aislada de cada institución resulta insuficiente.
El especialista propone fortalecer la cooperación entre el Estado, las empresas privadas y los aliados internacionales, especialmente mediante mecanismos para compartir información sobre amenazas, vulnerabilidades e incidentes.
De acuerdo con las cifras proporcionadas del tablero de indicadores de la PCM, 424 entidades integran la Red Nacional CSIRT, orientada a articular capacidades de prevención y respuesta ante incidentes de seguridad digital.
Un CSIRT, por sus siglas en inglés, es un equipo especializado en responder a incidentes de seguridad informática, coordinar acciones de contención y contribuir a la recuperación de los sistemas afectados.
La colaboración entre estas unidades permitiría mejorar la identificación de amenazas y facilitar una respuesta coordinada cuando un incidente comprometa más de una entidad.
Inteligencia artificial podría ayudar a detectar ciberataques antes de que se agraven
La inteligencia artificial también puede contribuir al fortalecimiento de la ciberseguridad mediante herramientas capaces de analizar grandes volúmenes de información y detectar comportamientos anómalos.
Estos sistemas pueden identificar patrones inusuales en redes y servicios digitales, lo que permite generar alertas para que los especialistas evalúen posibles amenazas.
Para Linares Torres, el Estado debe fortalecer sus capacidades de monitoreo y análisis, así como contar con protocolos claros para comunicar y escalar incidentes de seguridad.
No obstante, el especialista advierte que la tecnología por sí sola no resulta suficiente para proteger la infraestructura crítica del país.
También se requiere presupuesto permanente, personal especializado y estándares mínimos de ciberseguridad en las entidades públicas.
¿Cómo prevenir que un ciberataque paralice servicios esenciales?
La prevención de incidentes informáticos de gran impacto requiere medidas orientadas tanto a proteger los sistemas como a garantizar la continuidad de los servicios cuando ocurran fallas.
Entre las acciones que se desprenden de las recomendaciones del especialista figuran la modernización tecnológica, la capacitación de personal, el monitoreo constante y la coordinación entre instituciones.
Además, las organizaciones responsables de servicios esenciales necesitan procedimientos para identificar incidentes, contenerlos y restablecer sus operaciones con la menor afectación posible.
“Prevenir un ciberataque resulta menos costoso que reconstruir los sistemas después de una crisis”, sostuvo Freddy Linares Torres.
En ese sentido, el especialista considera que la preparación debe formar parte de una política sostenida de prevención y gestión de riesgos, en lugar de limitarse a reaccionar después de un ataque.
Canal oficial de WhatsApp 📲 ✓Diario Correo
Síguenos en WhatsApp y recibe las noticias al instante
UNIRME AL CANAL → 📍 Noticias · Política · Mundo· Actualidad
Comentarios 0
Súmate a la conversación
Tu comentario es anónimo, pero para evitar bots necesitamos que te registres. Es gratis y toma 30 segundos.
Crear cuenta para comentar Ya tengo cuenta