
Frente a este panorama, desagregar los ataques más comunes, así como las tendencias particulares que se observan en Perú, permite sugerir estrategias empresariales para evitar peligros. Una información de especial de interés para las mypes.
Los ciberataques más comunes y tendencias nuevas
Rodrigo Álvarez, especialista en seguridad informática de ESET Latinoamérica, precisó que aunque la telemetría de su firma detectó más de 1,700 familias de malwares, no basta con la cifra para entender la dimensión de los ciberataques en Perú.
“Más que el número total, lo que nos interesa es cómo se reparte. Muchas de esas familias se venden como servicio a otros delincuentes, como pasa con los infostealers (extracción silenciosa de datos) o el ransomware (ataques por fases). Eso hace que circulen muchas herramientas distintas en manos de grupos diferentes”, indicó a Gestión.
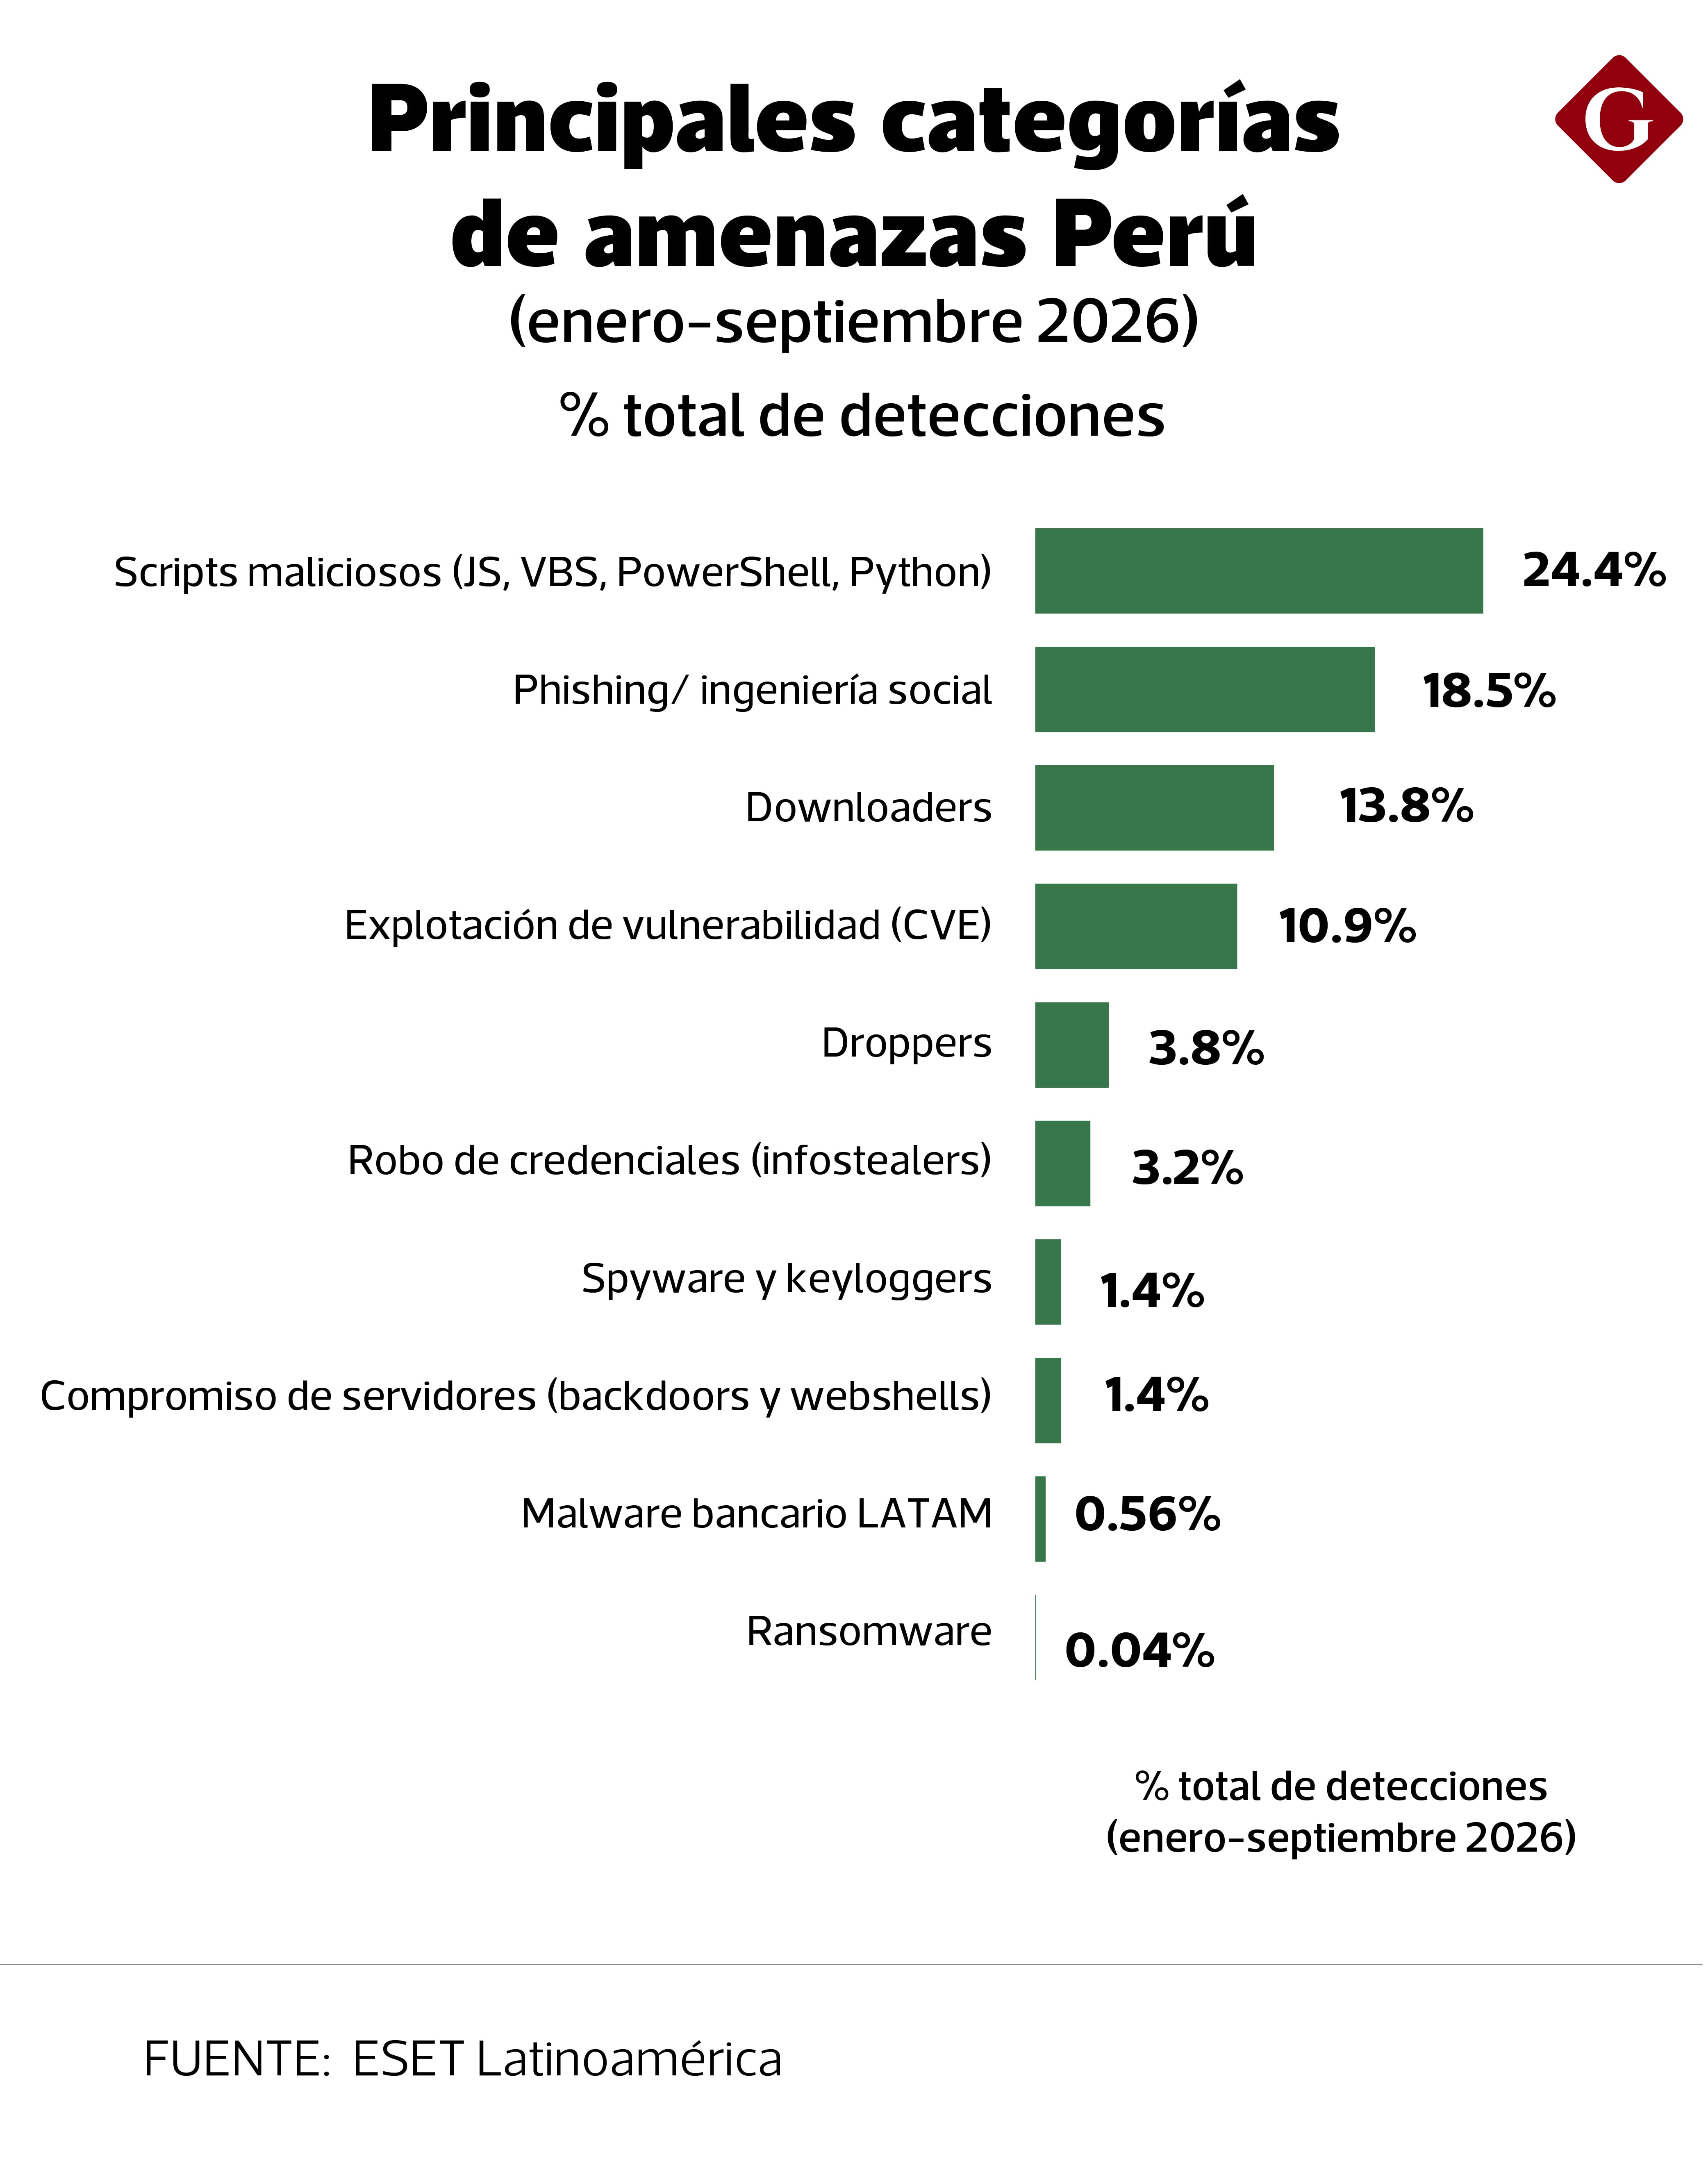
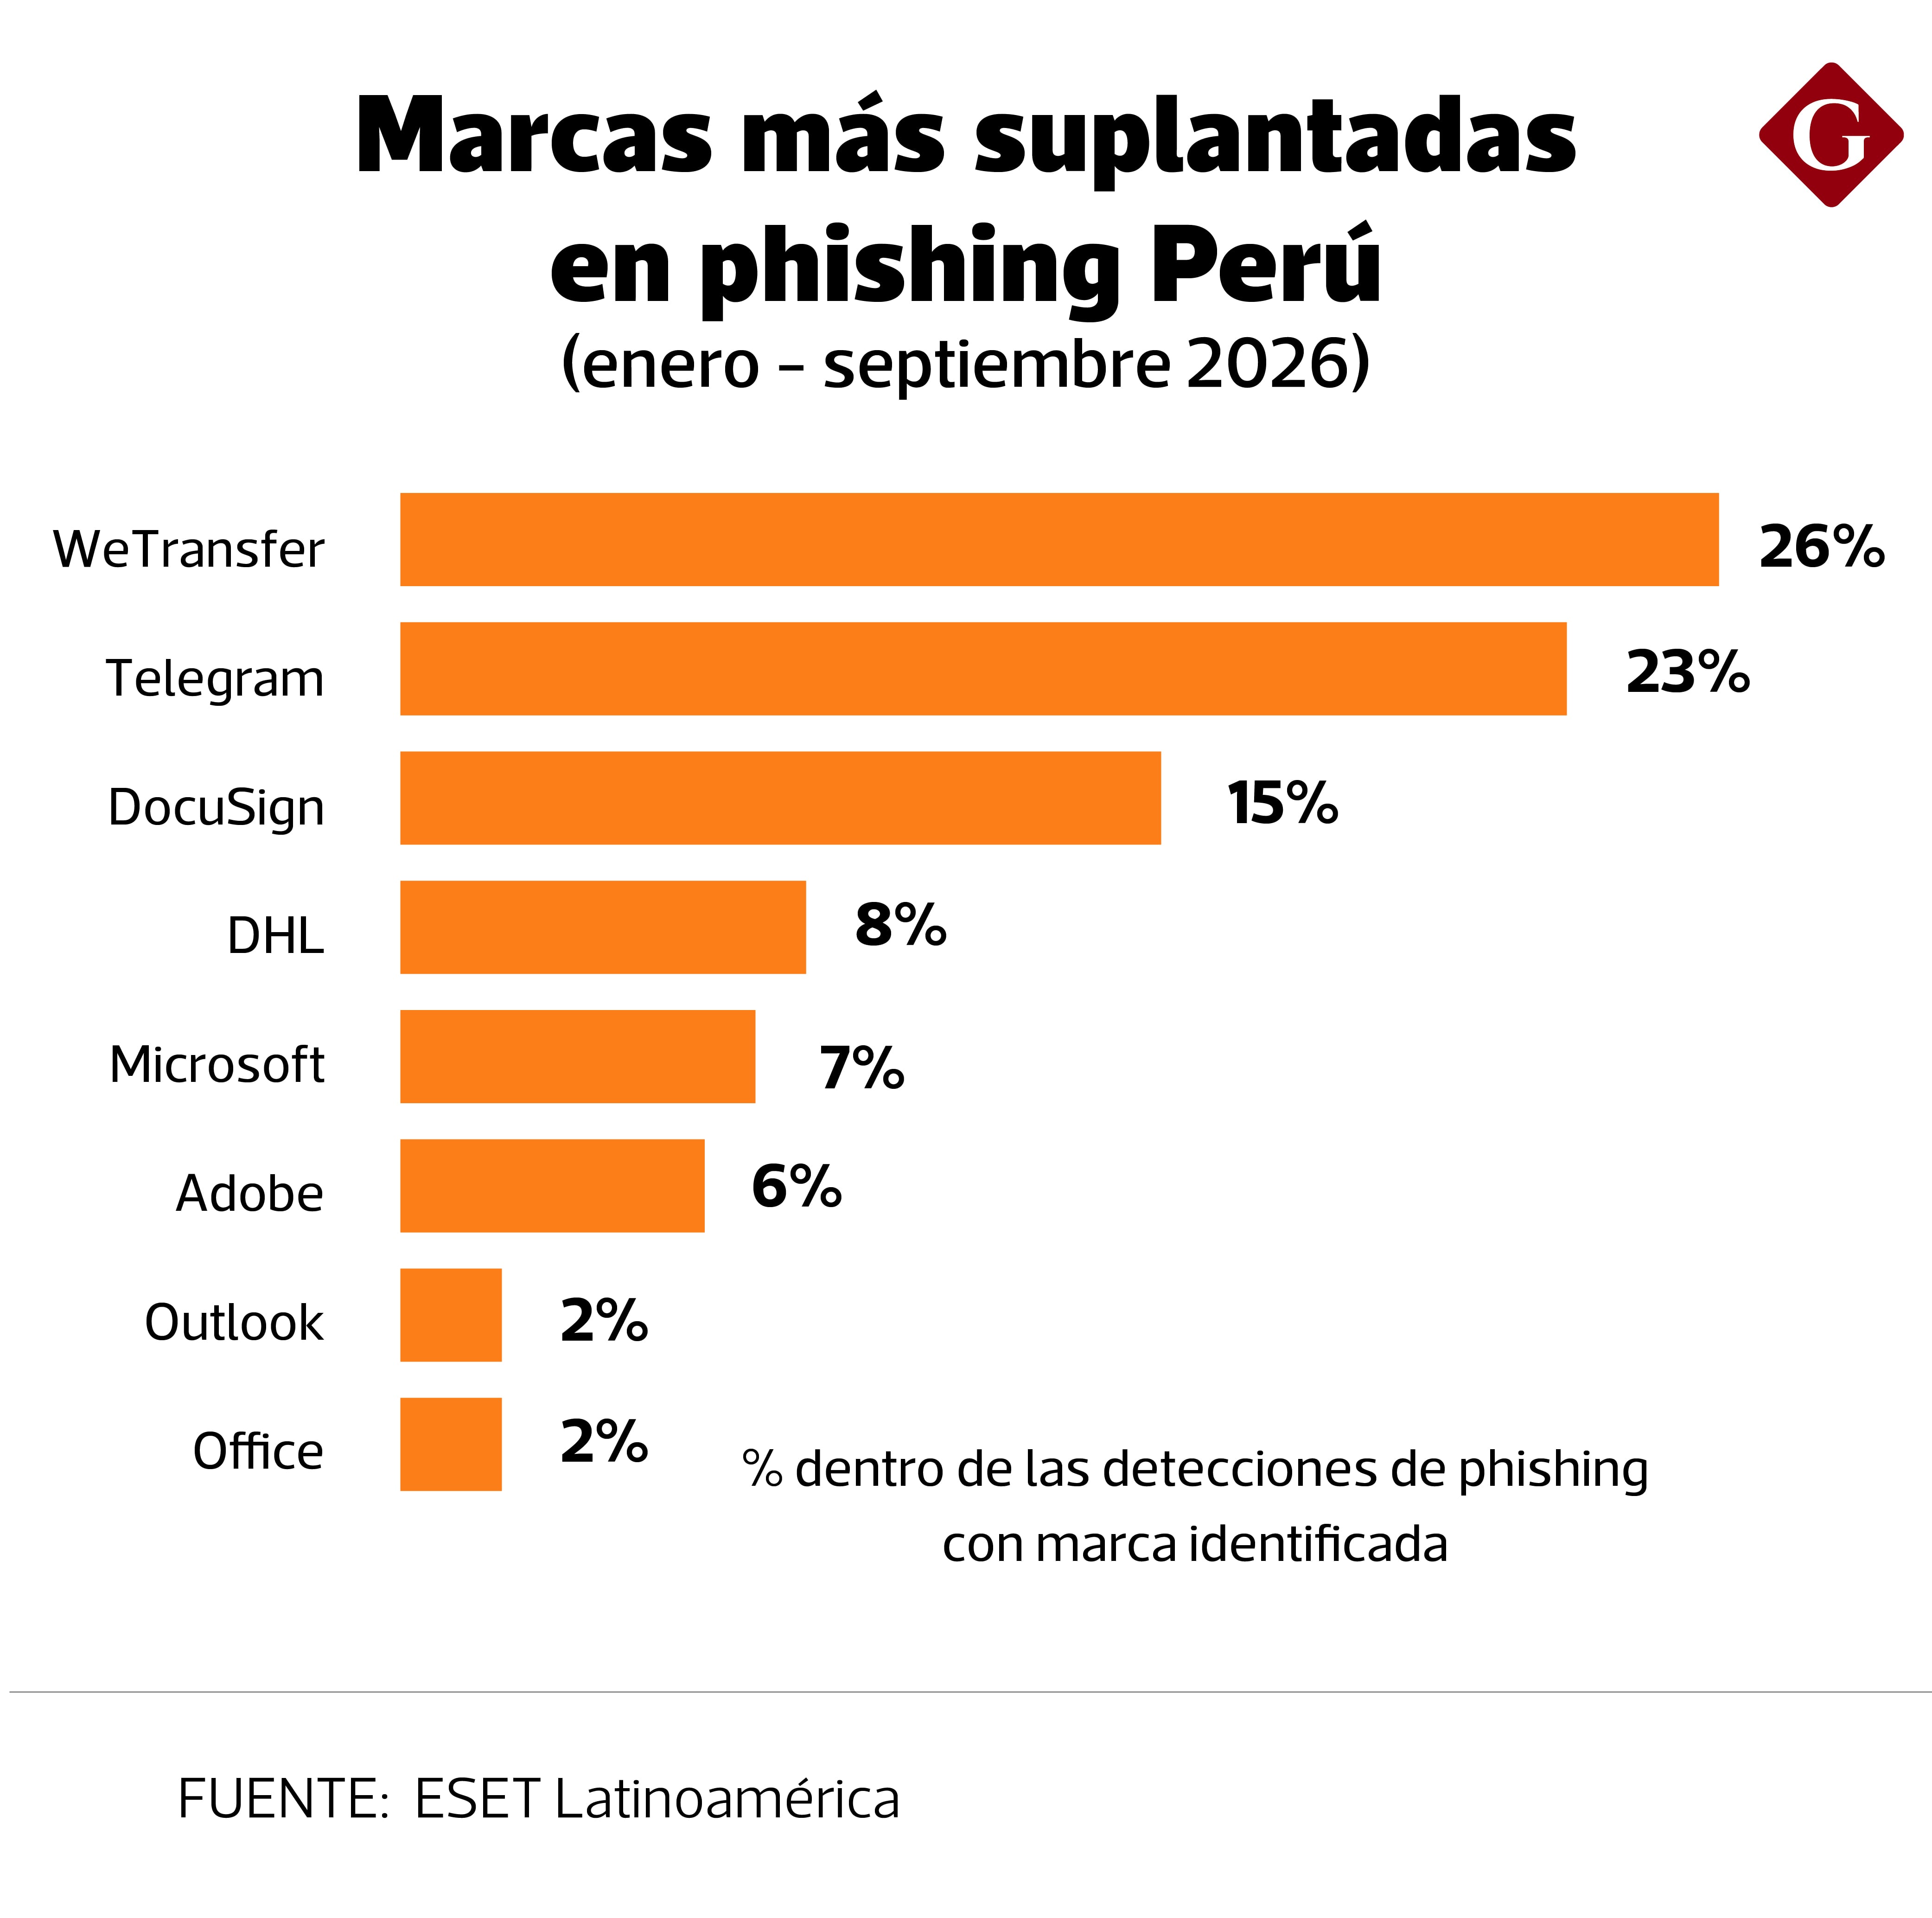
Bajo esa mirada, los principales tipos de ataques registrados mantienen a los scripts maliciosos y el phishing (mensajes o marcas engañosas, sobre todo de servicios bancarios) a la cabeza de la lista. Pero Álvarez remarcó que existen nuevas tendencias que han ganado fuerza.
Entre ellas está el repunte de las fallas antiguas de Microsoft Office donde, a pesar de existir parches desde hace casi una década, sus vulnerabilidades pasaron del 1.3% de las detecciones mensuales en enero a más del 17% entre abril y julio para Perú.
Álvarez explicó que, si bien la piratería de los programas de Office podría fundamentar este repunte, y que versiones sin soporte no se suelen actualizar, la principal razón sería económica.
“Para el atacante, estos exploits (técnicas o fragmentos de código que aprovechan vulnerabilidades para ejecutar acciones no autorizadas) están muy documentados y vienen en kits listos para usar [...] Mandarlos de forma masiva cuesta casi nada, así que, aunque funcionen pocas veces sigue siendo rentable. Eso explica que concentren el 91% de las detecciones de exploits, entre cerca de 400 familias distintas”, apuntó.
- LEA TAMBIÉN: Phishing bancario: las señales de alerta que todo usuario debe reconocer
Mypes entre las más expuestas a ciberataques
En el ámbito empresarial, el SMB Cyber Readiness Index 2026, otro estudio de ESET donde se encuestó a 4,400 pequeñas y medianas empresas de 13 países, se reveló que casi la mitad (45%) tuvo al menos un incidente de seguridad en el último año. El phishing aparece como la causa principal (26%), seguido muy de cerca por las vulnerabilidades sin parchear (23%), un patrón que coincide con lo que muestra la telemetría de Perú.
Solo ya centrado en la región, el ESET Security Report 2026 de LATAM señala que el 52.7% de las empresas latinoamericanas detectó al menos un intento de ataque durante el último año.
Con ello en mente, y que en el país las mypes son más del 99% del tejido empresarial, ESET detalló los motivos que sustentan la potencial vulnerabilidad de las pequeñas empresas a los ciberataques hoy en día.
A criterio de Álvarez, podrían deslizarse hasta cuatro razones. La primera está vinculada a sus pocos recursos y el personal.


Comentarios 0
Súmate a la conversación
Tu comentario es anónimo, pero para evitar bots necesitamos que te registres. Es gratis y toma 30 segundos.
Crear cuenta para comentar Ya tengo cuenta